
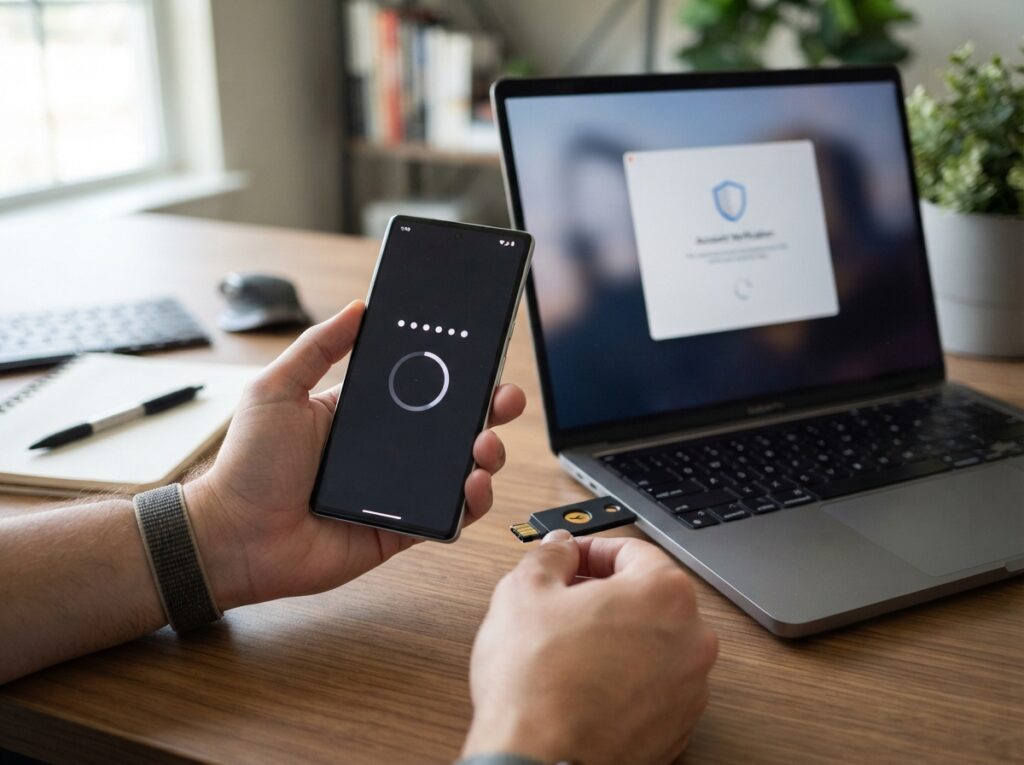
Hast du dich jemals gefragt, wie du deine Online-Konten zuverlässig vor unbefugtem Zugriff schützen kannst, selbst wenn jemand dein Passwort in die Hände bekommt? Die Zwei-Faktor-Authentifizierung (2FA) ist die entscheidende Verteidigungslinie, die zusätzliche Sicherheitsebene, die deine digitalen Identitäten absichert.
Das sind die beliebtesten 2FA Hardware Schlüssel Produkte





Was ist Zwei-Faktor-Authentifizierung (2FA)?
Zwei-Faktor-Authentifizierung, oft als 2FA abgekürzt, ist ein Sicherheitsverfahren, das zwei unterschiedliche Arten von Identifikatoren erfordert, um deine Identität zu bestätigen und dir Zugang zu einem Konto oder einer Anwendung zu gewähren. Anstatt sich nur auf ein einziges Passwort zu verlassen, kombiniert 2FA dein Wissen (etwas, das du weißt) mit etwas, das du hast (etwas, das du besitzt) oder etwas, das du bist (etwas, das du bist). Diese zusätzliche Hürde macht es für Cyberkriminelle erheblich schwieriger, sich Zugang zu deinen sensiblen Daten zu verschaffen, selbst wenn sie dein Passwort kompromittiert haben.
Die Funktionsweise von 2FA im Detail
Im Kern nutzt 2FA das Prinzip der Multi-Faktor-Authentifizierung, indem es mindestens zwei voneinander unabhängige Verifizierungsfaktoren aus verschiedenen Kategorien kombiniert:
- Wissen (etwas, das du weißt): Dies ist typischerweise dein Passwort. Es ist der traditionelle erste Schritt zur Anmeldung.
- Besitz (etwas, das du hast): Dies kann eine physische Hardware sein, die du besitzt, wie ein Sicherheitsschlüssel (z.B. YubiKey), oder eine temporäre Information, die nur du empfangen kannst, wie ein Einmal-Passwort (OTP) über SMS oder eine Authentifizierungs-App.
- Inhärenz (etwas, das du bist): Dies bezieht sich auf biometrische Merkmale, die einzigartig für dich sind, wie dein Fingerabdruck, Gesichtserkennung oder Iris-Scan.
Wenn du dich bei einem Dienst anmeldest, der 2FA aktiviert hat, durchläufst du im Wesentlichen zwei Schritte:
- Erster Faktor: Du gibst dein Passwort ein (etwas, das du weißt).
- Zweiter Faktor: Nach der korrekten Eingabe deines Passworts wirst du aufgefordert, einen zweiten Faktor zu liefern. Dies könnte sein:
- Eingabe eines Codes, der an dein Smartphone per SMS gesendet wurde.
- Eingabe eines Codes, der von einer Authentifizierungs-App (wie Google Authenticator, Authy oder Microsoft Authenticator) generiert wurde.
- Bestätigung einer Push-Benachrichtigung auf deinem Smartphone.
- Einfügen und Berühren eines physischen Sicherheitsschlüssels.
- Scannen deines Fingerabdrucks oder Gesichts (sofern vom Dienst unterstützt).
Nur wenn beide Faktoren korrekt und zeitnah angegeben werden, erhältst du Zugang zu deinem Konto. Selbst wenn ein Angreifer dein Passwort durch Phishing, Datenlecks oder Brute-Force-Angriffe erlangt, kann er ohne den Besitz deines zweiten Faktors (z.B. dein Smartphone oder Sicherheitsschlüssel) nicht in dein Konto gelangen.
Warum ist 2FA so wichtig? Die Risiken ohne 2FA
Die Abhängigkeit von einem einzigen Passwort ist ein erhebliches Sicherheitsrisiko. Passwortschwächen sind weit verbreitet:
- Einfache Passwörter: Viele Nutzer verwenden einfache, leicht zu erratende Passwörter wie „123456“, „passwort“ oder Geburtstage.
- Wiederverwendung von Passwörtern: Nutzer neigen dazu, dasselbe Passwort für mehrere Dienste zu verwenden. Wenn ein Dienst gehackt wird und deine Anmeldedaten öffentlich werden, sind alle anderen Konten, für die du dieses Passwort verwendet hast, ebenfalls gefährdet.
- Phishing-Angriffe: Betrüger erstellen gefälschte Websites oder E-Mails, die legitim aussehen, um dich dazu zu bringen, deine Anmeldedaten preiszugeben.
- Malware und Keylogger: Schadsoftware kann auf deinem Gerät installiert werden, um deine Tastatureingaben abzufangen und so deine Passwörter zu stehlen.
- Datenlecks: Unternehmen speichern oft Passwörter in ihren Datenbanken. Wenn diese Datenbanken kompromittiert werden, können Millionen von Passwörtern gestohlen werden.
Ohne 2FA kann ein kompromittiertes Passwort sofortigen und oft unbemerkten Zugriff auf deine Konten ermöglichen. Dies kann zu Identitätsdiebstahl, finanziellen Verlusten, dem Missbrauch deiner persönlichen Daten, dem Verlust des Zugangs zu wichtigen Diensten und erheblichen Reputationsschäden führen.
Die verschiedenen Arten von 2FA-Methoden
Es gibt verschiedene Methoden, um die zweite Authentifizierungsstufe zu implementieren, jede mit ihren eigenen Vor- und Nachteilen:
SMS-basierte Codes
Wie es funktioniert: Ein Einmal-Passwort (OTP) wird an deine registrierte Mobiltelefonnummer gesendet. Du gibst diesen Code während des Anmeldevorgangs ein.
Vorteile: Weit verbreitet, einfach zu verstehen und zu nutzen, erfordert keine zusätzliche App-Installation.
Nachteile: Anfällig für SIM-Swapping-Angriffe, bei denen Betrüger deine Telefonnummer auf eine eigene SIM-Karte übertragen können. SMS sind nicht verschlüsselt und können abgefangen werden. Netzbetreiber können kompromittiert werden.
Authentifizierungs-Apps (TOTP-basierte Apps)
Wie es funktioniert: Apps wie Google Authenticator, Authy oder Microsoft Authenticator generieren zeitbasierte Einmal-Passwörter (TOTP), die sich alle 30-60 Sekunden ändern. Du scannst einen QR-Code, um dein Konto mit der App zu verknüpfen, und siehst dann die wechselnden Codes.
Vorteile: Sicherer als SMS, da die Codes nicht über das Mobilfunknetz übertragen werden und nicht per SIM-Swapping gestohlen werden können. Funktionen oft auch offline.
Nachteile: Erfordert die Installation einer separaten App. Wenn du dein Telefon verlierst oder es beschädigst, musst du möglicherweise Wiederherstellungscodes verwenden oder deine Konten neu einrichten.
Push-Benachrichtigungen
Wie es funktioniert: Anstatt einen Code einzugeben, erhältst du eine Benachrichtigung auf deinem Smartphone, die du antippen musst, um die Anmeldung zu genehmigen. Oft ist dies mit biometrischen Daten (Fingerabdruck, Gesichtserkennung) auf dem Gerät verknüpft.
Vorteile: Sehr benutzerfreundlich, erfordert keine Code-Eingabe. Oft sicherer, da der Kontext (Anmeldeversuch auf welchem Dienst) in der Benachrichtigung ersichtlich ist.
Nachteile: Benötigt eine aktive Internetverbindung auf dem Smartphone. Anfällig für „MFA Fatigue“-Angriffe, bei denen Angreifer immer wieder Anmeldungen senden, bis der Nutzer genervt zustimmt.
Hardware-Sicherheitsschlüssel (U2F/FIDO2)
Wie es funktioniert: Dies sind physische Geräte (oft USB-Sticks), die du in deinen Computer oder dein Smartphone einsteckst und dann berührst oder aktivierst, um dich anzumelden. Sie verwenden starke kryptografische Verfahren.
Vorteile: Gilt als die sicherste Form der 2FA. Extrem widerstandsfähig gegen Phishing und Malware, da der Schlüssel kryptografische Signaturen erstellt, die nicht gefälscht werden können.
Nachteile: Kann teurer sein. Muss physisch vorhanden sein. Verlust oder Beschädigung des Schlüssels kann zum Aussperren führen, daher sind Backup-Schlüssel oder andere Wiederherstellungsmethoden wichtig.
Biometrische Authentifizierung
Wie es funktioniert: Dein Fingerabdruck, dein Gesicht, deine Iris oder deine Stimme wird gescannt und mit den gespeicherten biometrischen Daten verglichen.
Vorteile: Sehr bequem, da keine Geräte oder Codes benötigt werden. Einzigartig für den Nutzer.
Nachteile: Kann anfällig für Fälschungen sein (z.B. mit einem hochauflösenden Foto des Gesichts). Die biometrischen Daten werden auf deinem Gerät gespeichert, was bei einem Geräteverlust oder einer Kompromittierung ein Risiko darstellen kann. Nicht alle Dienste unterstützen biometrische Daten als primären zweiten Faktor.
Wie schützt 2FA ein Konto? Der Mechanismus der Absicherung
Der Kernschutz von 2FA liegt in der Unabhängigkeit der Faktoren. Selbst wenn ein Angreifer dein Passwort erfolgreich errät, stiehlt oder abfängt, verfügt er nicht über den notwendigen zweiten Faktor, um den Anmeldevorgang abzuschließen. Stell dir ein Schloss vor, das zwei Schlüssel benötigt, die an verschiedenen Orten aufbewahrt werden. Nur wer beide Schlüssel hat, kann das Schloss öffnen.
Wenn ein Angreifer beispielsweise durch einen Phishing-Angriff dein Passwort erhält, kann er sich damit nicht anmelden, solange du deine Authentifizierungs-App oder deinen Sicherheitsschlüssel nicht auf dem Gerät hast, das er nutzt. Wenn er versucht, sich von seinem eigenen Computer anzumelden, wird das System versuchen, den zweiten Faktor zu verlangen, den er nicht besitzt.
Zusätzlich erschwert 2FA Angreifern den Prozess erheblich. Selbst wenn ein Angreifer versucht, deine Zugangsdaten in großem Stil zu verwenden (was bei gestohlenen Passwörtern aus Datenlecks der Fall ist), werden diese Versuche fehlschlagen, wenn die Konten mit 2FA geschützt sind. Dies macht deine Konten zu einem viel unattraktiveren Ziel.
| Aspekt | Beschreibung | Auswirkung auf Sicherheit | Beispiele |
|---|---|---|---|
| Prinzip | Kombination von mindestens zwei voneinander unabhängigen Verifizierungsfaktoren. | Erschwert unbefugten Zugriff erheblich, da mehr als nur ein Passwort benötigt wird. | Passwort + SMS-Code; Passwort + App-Code; Passwort + Sicherheitsschlüssel. |
| Schutz vor Passwortdiebstahl | Verhindert, dass Angreifer allein durch den Besitz deines Passworts Zugriff erhalten. | Schafft eine zusätzliche Barriere gegen Phishing, Datenlecks und Brute-Force-Angriffe. | Ein Angreifer hat dein Passwort, kann aber nicht auf deine Push-Benachrichtigung auf deinem Handy zugreifen. |
| Schutz vor Identitätsdiebstahl | Schützt deine persönlichen und finanziellen Informationen vor Missbrauch. | Verhindert, dass deine Identität für betrügerische Zwecke genutzt wird, auch wenn dein Passwort kompromittiert ist. | Kontoübernahme für Online-Banking oder Social-Media-Konten wird verhindert. |
| Erschwerung von Automatisierung | Macht automatisierte Angriffe (z.B. Botnets) weniger effektiv. | Groß angelegte Angriffe auf viele Konten sind schwieriger durchzuführen, wenn jeder Versuch einen zusätzlichen manuellen Schritt erfordert. | Ein Bot kann keine zufälligen SMS-Codes oder App-Codes generieren. |
| Erhöhte Benutzerkontrolle | Gibt dir mehr Kontrolle darüber, wer und von wo aus auf deine Konten zugreift. | Du kannst verdächtige Anmeldeversuche erkennen und blockieren, indem du die zweite Faktor-Anfrage ablehnst. | Du siehst eine Push-Benachrichtigung für eine Anmeldung, die du nicht initiiert hast, und lehnst sie ab. |
Wann solltest du 2FA aktivieren?
Grundsätzlich solltest du 2FA immer aktivieren, wenn der von dir genutzte Dienst diese Option anbietet. Dies gilt insbesondere für:
- Wichtige Online-Konten: E-Mail-Konten, Online-Banking, Social-Media-Profile, Cloud-Speicherdienste, Online-Shops mit gespeicherten Zahlungsinformationen.
- Konten mit sensiblen Daten: Gesundheitsportale, juristische Dienste, berufliche Plattformen.
- Dienste, die du regelmäßig nutzt: Je häufiger du dich anmeldest, desto größer ist die Wahrscheinlichkeit eines Angriffsversuchs.
Es gibt kaum einen Grund, 2FA nicht zu aktivieren, wenn es verfügbar ist. Die kleinen zusätzlichen Schritte bei der Anmeldung werden durch das enorme Sicherheitsplus bei weitem aufgewogen.
Häufige Missverständnisse über 2FA
Es gibt einige verbreitete Irrtümer, die Menschen davon abhalten, 2FA zu nutzen:
- „2FA ist zu kompliziert.“ Moderne 2FA-Methoden, wie Push-Benachrichtigungen, sind oft einfacher und schneller als die Eingabe eines langen Passworts.
- „Es ist zu langsam.“ Der zusätzliche Schritt dauert in der Regel nur wenige Sekunden. Die Zeit, die du sparst, wenn du nicht Opfer eines Konto-Hacks wirst, ist unermesslich.
- „Ich habe nichts Wertvolles zu schützen.“ Jeder hat sensible Informationen online, von persönlichen Fotos und Kontaktdaten bis hin zu finanziellen Transaktionen. Selbst die Übernahme eines Social-Media-Kontos kann zu Reputationsschäden führen.
- „Mein Passwort ist bereits sicher.“ Selbst das komplexeste Passwort kann durch Datenlecks, Phishing oder Brute-Force-Angriffe kompromittiert werden.
Schritt-für-Schritt: So aktivierst du 2FA
Der Prozess zur Aktivierung von 2FA variiert leicht je nach Dienst, aber die allgemeinen Schritte sind:
- Melde dich bei deinem Konto an: Gehe zum Webportal des Dienstes, den du schützen möchtest.
- Suche nach Sicherheitseinstellungen: Navigiere in deinem Profil zu den Sicherheitseinstellungen oder Kontoeinstellungen. Oft findest du dort Optionen wie „Zwei-Faktor-Authentifizierung“, „Multi-Faktor-Authentifizierung“ oder „Anmeldeschutz“.
- Wähle deine bevorzugte Methode: Der Dienst wird dir verschiedene 2FA-Optionen anbieten. Wähle diejenige, die für dich am besten geeignet ist (z.B. Authentifizierungs-App, SMS, Sicherheitsschlüssel).
- Folge den Anweisungen:
- Für Authentifizierungs-Apps: Du wirst aufgefordert, einen QR-Code mit deiner App zu scannen oder einen Schlüssel manuell einzugeben.
- Für SMS: Du musst deine Telefonnummer bestätigen und erhältst einen Testcode.
- Für Sicherheitsschlüssel: Befolge die Anweisungen zum Einstecken und Aktivieren deines Schlüssels.
- Speichere deine Wiederherstellungscodes: Dies ist extrem wichtig! Viele Dienste bieten Wiederherstellungscodes an, die du verwenden kannst, wenn du dein zweites Gerät verlierst. Bewahre diese Codes sicher und getrennt von deinen Geräten auf (z.B. ausgedruckt an einem sicheren Ort).
- Teste deine 2FA: Melde dich ab und versuche dich erneut anzumelden, um sicherzustellen, dass die 2FA korrekt funktioniert.
Das sind die neuesten 2FA Hardware Schlüssel Produkte mit der besten Bewertung
Keine Produkte gefunden.FAQ – Häufig gestellte Fragen zu Zwei-Faktor-Authentifizierung: Wie schützt 2FA ein Konto?
Was passiert, wenn ich mein zweites Gerät verliere oder es nicht zur Hand habe?
Wenn du dein zweites Gerät verlierst (z.B. dein Smartphone) oder es nicht zur Hand hast, ist es entscheidend, dass du deine Wiederherstellungscodes sicher aufbewahrt hast. Diese Codes sind eine Art „Master-Schlüssel“, der dir den Zugang zu deinem Konto ermöglicht, wenn deine primäre 2FA-Methode nicht verfügbar ist. Ohne Wiederherstellungscodes oder eine alternative Wiederherstellungsmethode, die vom Dienst angeboten wird, könntest du dauerhaft von deinem Konto ausgeschlossen werden. Daher ist das Aufbewahren dieser Codes an einem sicheren Ort absolut unerlässlich.
Kann 2FA gehackt werden?
Obwohl 2FA ein extrem starkes Sicherheitsmerkmal ist, ist kein System hundertprozentig unhackbar. Bestimmte Angriffsvektoren existieren, die jedoch in der Regel fortgeschrittener und gezielter sind. Beispiele sind SIM-Swapping bei SMS-basierten Codes oder „MFA Fatigue“-Angriffe bei Push-Benachrichtigungen, bei denen der Nutzer durch wiederholte Anfragen zur Zustimmung überredet wird. Die sichersten Methoden, wie Hardware-Sicherheitsschlüssel, sind jedoch sehr widerstandsfähig gegen die meisten gängigen Angriffsmethoden.
Welche 2FA-Methode ist am sichersten?
Die sicherste Methode der Zwei-Faktor-Authentifizierung ist derzeit die Verwendung eines physischen Hardware-Sicherheitsschlüssels (basierend auf Standards wie FIDO2/U2F). Diese Schlüssel verwenden kryptografische Verfahren, die es extrem schwierig machen, sie zu fälschen oder zu umgehen. Authentifizierungs-Apps sind ebenfalls eine sehr sichere Alternative zu SMS-Codes, da sie keine Übertragung über das unsichere Mobilfunknetz erfordern.
Muss ich für 2FA bezahlen?
Die Aktivierung von 2FA ist bei den meisten Diensten kostenlos. Authentifizierungs-Apps sind in der Regel ebenfalls kostenlos herunterladbar. Hardware-Sicherheitsschlüssel stellen eine einmalige Anschaffung dar, die je nach Modell zwischen 20 und 100 Euro oder mehr kosten kann. Diese Investition kann jedoch sehr lohnenswert sein, um die Sicherheit deiner wichtigsten digitalen Konten zu gewährleisten.
Ist es sinnvoll, mehr als zwei Faktoren zu verwenden?
Für die meisten Endnutzer ist die Zwei-Faktor-Authentifizierung völlig ausreichend und bietet ein sehr hohes Sicherheitsniveau. Multi-Faktor-Authentifizierung (MFA) mit drei oder mehr Faktoren wird oft in hochsensiblen Umgebungen eingesetzt, wie z.B. im Militär oder in der Finanzbranche, wo zusätzliche Sicherheitsebenen unerlässlich sind. Für den alltäglichen Gebrauch kann die Komplexität weiterer Faktoren die Benutzerfreundlichkeit beeinträchtigen, ohne einen signifikanten zusätzlichen Sicherheitsgewinn für den durchschnittlichen Nutzer zu bieten.
Was ist der Unterschied zwischen 2FA und MFA?
2FA (Zwei-Faktor-Authentifizierung) ist eine Form der MFA (Multi-Faktor-Authentifizierung). MFA bezeichnet generell die Verwendung von zwei oder mehr Verifizierungsfaktoren zur Authentifizierung eines Nutzers. Wenn von 2FA gesprochen wird, sind damit in der Regel genau zwei Faktoren gemeint. MFA ist der Oberbegriff und kann auch Systeme mit drei oder mehr Faktoren umfassen. In der Praxis werden die Begriffe oft synonym verwendet, wenn mindestens zwei Faktoren zur Anwendung kommen.
Kann ich 2FA auf allen meinen Geräten aktivieren?
Du aktivierst 2FA für dein Konto bei einem bestimmten Dienst, nicht für ein einzelnes Gerät. Wenn du beispielsweise 2FA für dein Google-Konto aktivierst, gilt dies für alle Geräte, auf denen du dich mit diesem Konto anmeldest. Die Methode des zweiten Faktors (z.B. eine Authentifizierungs-App oder SMS) ist dann auf deinem primären Gerät (oft deinem Smartphone) verfügbar und wird bei jedem Anmeldeversuch von einem beliebigen Gerät aus abgefragt.


